

Selama puluhan tahun, password menjadi metode utama untuk masuk ke website dan aplikasi. Mulai dari email, media sosial, marketplace, hingga aplikasi perusahaan, hampir semuanya meminta kombinasi username dan password.
Masalahnya, password mempunyai banyak kelemahan.
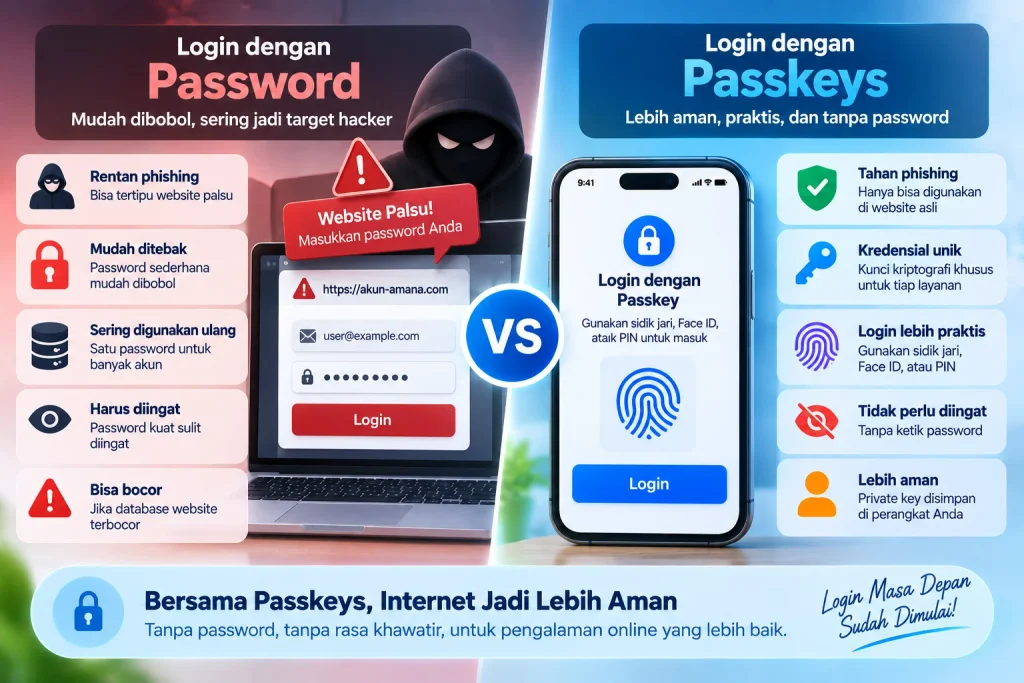
Password yang terlalu sederhana mudah ditebak. Password yang sama sering digunakan untuk banyak akun. Password yang kuat justru sulit diingat. Lebih berbahaya lagi, pengguna dapat tertipu memasukkan password ke website phishing yang tampilannya dibuat menyerupai website asli.
Industri teknologi kemudian mengembangkan pendekatan baru bernama passkeys.
Dengan passkey, pengguna tidak perlu lagi mengetik password setiap kali login. Cukup gunakan metode yang biasa dipakai untuk membuka perangkat, seperti sidik jari, pengenalan wajah, PIN, atau pola, lalu perangkat melakukan proses autentikasi secara kriptografis.
Lantas, apa sebenarnya passkey dan mengapa teknologi ini dinilai lebih aman daripada password?
Apa Itu Passkey?
Passkey adalah kredensial autentikasi berbasis standar FIDO yang menggunakan kriptografi kunci publik untuk memungkinkan pengguna login ke website dan aplikasi tanpa password tradisional.
Passkeys dibangun menggunakan teknologi standar FIDO2. FIDO Alliance menjelaskan bahwa FIDO2 menggabungkan WebAuthn (Web Authentication) dari W3C dengan CTAP (Client to Authenticator Protocol) dari FIDO Alliance.
WebAuthn sendiri menyediakan API yang memungkinkan website membuat dan menggunakan public-key credentials untuk autentikasi pengguna. Versi Level 3 WebAuthn telah mencapai Candidate Recommendation Snapshot W3C pada Mei 2026.
Secara sederhana, passkey mengganti konsep:
Username + Password
menjadi:
Perangkat + Passkey + Verifikasi Pengguna
Verifikasi tersebut dapat dilakukan menggunakan sidik jari, Face ID/pengenalan wajah, PIN, pola, atau mekanisme screen lock lainnya yang didukung perangkat.
Mengapa Password Mulai Dianggap Bermasalah?
Password mempunyai kelemahan mendasar: password merupakan rahasia yang harus diketahui pengguna dan biasanya diverifikasi oleh sebuah layanan.
Pengguna juga harus mengingatnya.
Akibatnya, muncul berbagai kebiasaan yang dapat menurunkan keamanan, misalnya menggunakan password sederhana atau menggunakan password yang sama pada banyak akun.
Ketika password sebuah layanan diketahui pihak lain, penggunaan ulang password dapat membuat akun di layanan lain ikut berisiko.
Ada pula serangan credential stuffing, yaitu percobaan menggunakan kredensial yang sebelumnya bocor pada layanan lain.
Namun, salah satu masalah terbesar password adalah phishing.
Bagaimana Phishing Mencuri Password?
Bayangkan seseorang menerima pesan yang mengatakan:
“Akun Anda bermasalah. Silakan login untuk melakukan verifikasi.”
Tautannya membawa pengguna ke halaman palsu yang dibuat sangat mirip dengan website asli.
Pengguna kemudian memasukkan:
Email → Password → Login
Jika informasi tersebut dikirim ke pihak yang membuat halaman palsu, password pengguna sudah terekspos.
Masalahnya, password hanyalah rangkaian karakter.
Password tidak secara kriptografis mengetahui apakah pengguna sedang memasukkannya ke website asli atau website palsu.
Passkey dirancang dengan pendekatan berbeda.
Mengapa Passkey Lebih Tahan terhadap Phishing?
Passkey terikat dengan identitas website atau aplikasi tempat kredensial tersebut dibuat.
Browser dan sistem operasi membantu memastikan passkey hanya digunakan untuk layanan yang sesuai. Karena itu, pengguna tidak dapat begitu saja menyerahkan passkey kepada situs phishing seperti ketika mengetik password ke sebuah formulir palsu.
Inilah salah satu keunggulan utama autentikasi FIDO.
FIDO Alliance menyebut phishing resistance sebagai salah satu tujuan inti desain autentikasi FIDO.
Rahasia Passkey: Public Key dan Private Key
Untuk memahami mengapa passkey lebih aman, kita perlu mengenal konsep public-key cryptography.
Saat pengguna membuat passkey untuk sebuah website, perangkat menghasilkan pasangan kunci kriptografi.
Secara sederhana terdapat:
Private Key
dan
Public Key
Keduanya mempunyai fungsi berbeda.
Private Key
Private key merupakan bagian sensitif yang dibutuhkan untuk membuktikan bahwa pengguna memiliki kredensial yang benar.
Kunci ini tidak dikirimkan ke server website.
Public Key
Public key disimpan oleh website.
Public key tidak perlu dirahasiakan seperti password dan digunakan server untuk memverifikasi bukti kriptografis dari perangkat pengguna.
Google menjelaskan bahwa penyerang tidak dapat memperoleh private key hanya dari public key yang tersimpan di server.
Inilah perbedaan fundamental antara password dan passkey.
Password:
Pengguna mengetahui sebuah rahasia yang dapat diketik dan berpotensi dicuri.
Passkey:
Website menyimpan public key, sedangkan proses autentikasi membutuhkan private key yang dikelola oleh authenticator/passkey provider.
Bagaimana Cara Kerja Passkey Saat Login?
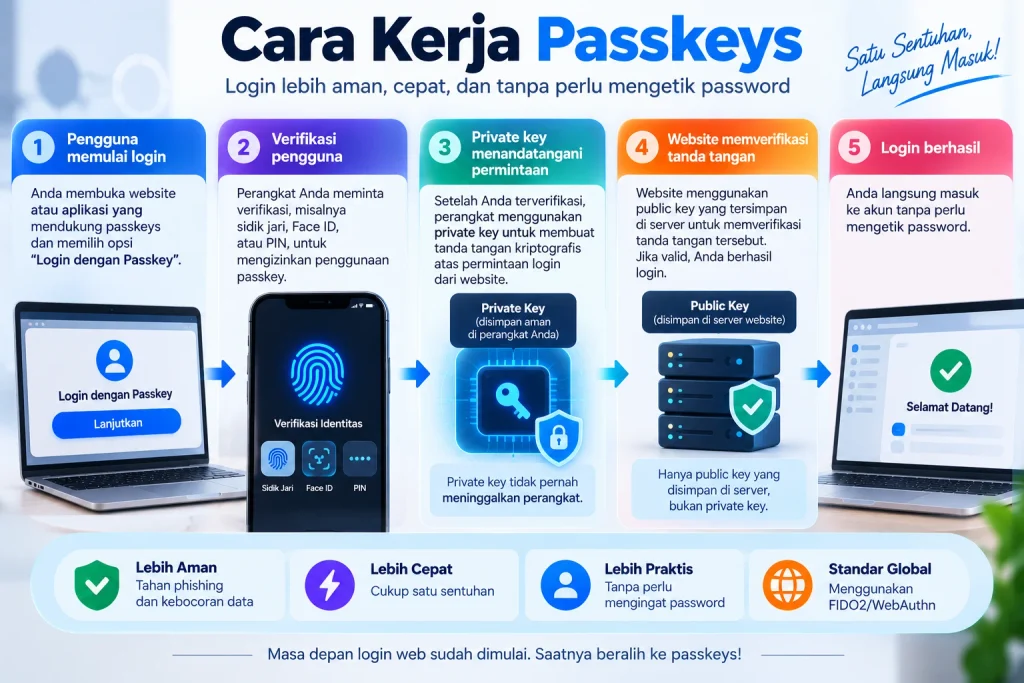
Alurnya sebenarnya cukup sederhana dari sudut pandang pengguna.
Misalnya Anda ingin login ke sebuah website.
1. Website Meminta Autentikasi
Website mengenali bahwa akun mempunyai passkey.
Server kemudian mengirimkan permintaan autentikasi melalui WebAuthn.
2. Perangkat Menemukan Passkey
Browser atau sistem operasi menemukan passkey yang sesuai dengan website tersebut.
3. Pengguna Melakukan Verifikasi
Perangkat meminta pengguna melakukan verifikasi.
Misalnya menggunakan:
sidik jari,
Face ID/pengenalan wajah,
PIN, atau
screen lock perangkat.
4. Private Key Digunakan
Setelah pengguna menyetujui autentikasi, authenticator menggunakan private key untuk menghasilkan bukti kriptografis atas challenge yang diberikan server.
5. Server Melakukan Verifikasi
Website menggunakan public key yang tersimpan untuk memeriksa bukti tersebut.
Jika valid:
Login berhasil.
Pengguna tidak perlu mengetik password.
Apakah Sidik Jari dan Face ID Dikirim ke Website?
Tidak.
Ini salah satu kesalahpahaman yang sering muncul.
Ketika menggunakan sidik jari atau Face ID bersama passkey, data biometrik bukanlah passkey yang dikirim ke website.
Biometrik digunakan secara lokal untuk mengizinkan perangkat menggunakan kredensial passkey.
FIDO Alliance menyatakan informasi biometrik, jika digunakan, tidak meninggalkan perangkat pengguna.
Apple juga menjelaskan bahwa Touch ID atau Face ID dapat digunakan untuk mengotorisasi penggunaan passkey sebelum perangkat melakukan autentikasi ke aplikasi atau website.
Jadi alurnya bukan:
Sidik jari → dikirim ke website
melainkan:
Sidik jari/Face ID/PIN → membuka izin penggunaan passkey → autentikasi kriptografis
Perbedaan ini penting dari sisi privasi.
Password vs Passkey
Berikut gambaran sederhananya:
| Aspek | Password | Passkey |
|---|---|---|
| Harus diingat | Ya | Tidak |
| Harus diketik | Umumnya ya | Tidak |
| Bisa digunakan ulang | Bisa | Kredensial unik per layanan |
| Rentan phishing | Ya | Dirancang tahan phishing |
| Kredensial server | Password/verifier | Public key |
| Login biometrik/PIN | Tambahan/tergantung sistem | Dapat digunakan untuk menyetujui passkey |
| Teknologi utama | Shared secret | Public-key cryptography |
| Standar | Beragam | FIDO2/WebAuthn |
Passkeys menggunakan kredensial unik yang terikat pada layanan sehingga tidak mempunyai masalah password reuse dalam bentuk yang sama seperti password.
Apa Hubungan Passkeys, FIDO2, dan WebAuthn?
Ketiga istilah ini sering muncul bersamaan sehingga cukup membingungkan.
Cara mudah memahaminya adalah:
FIDO2 = WebAuthn + CTAP
WebAuthn merupakan standar/API web yang memungkinkan website menggunakan public-key credentials.
CTAP mengatur komunikasi antara client/platform dengan authenticator tertentu.
Sementara passkey adalah kredensial berbasis standar FIDO yang digunakan untuk pengalaman autentikasi passwordless tersebut.
Jadi mengatakan passkey “menggunakan FIDO2” lebih tepat daripada menganggap passkey sebagai standar yang sama sekali terpisah.
Bagaimana Jika Pengguna Berganti Perangkat?
Pertanyaan berikutnya adalah:
“Kalau private key ada di perangkat, bagaimana kalau HP hilang atau saya membeli HP baru?”
Di sinilah konsep synced passkeys menjadi penting.
Passkeys dapat disinkronkan secara aman melalui passkey provider sehingga tersedia pada perangkat pengguna lainnya.
FIDO Alliance membedakan passkeys menjadi dua kategori umum:
Synced passkeys — dapat disinkronkan antarperangkat melalui layanan pengelola kredensial.
Device-bound passkeys — tetap terikat pada perangkat tertentu, termasuk implementasi pada hardware security key.
Contohnya, Apple dapat menyinkronkan passkeys melalui iCloud Keychain, sedangkan ekosistem Google dapat menggunakan Google Password Manager.
Bisakah Passkey Digunakan di Perangkat Lain?
Ya.
Ekosistem passkey dirancang agar dapat bekerja lintas perangkat dan platform.
Misalnya, passkey berada pada smartphone tetapi pengguna sedang login melalui komputer lain. Implementasi passkey dapat menyediakan mekanisme autentikasi lintas perangkat, bergantung pada platform dan layanan yang digunakan.
FIDO Alliance menyatakan passkeys saat ini didukung oleh sistem operasi utama, browser internet utama, dan penyedia passkey pihak ketiga.
Hal tersebut penting karena autentikasi tanpa password tidak akan praktis jika hanya dapat digunakan dalam satu ekosistem perangkat.
Keuntungan Passkey untuk Pengguna
Manfaat paling terasa adalah pengalaman login yang lebih sederhana.
Pengguna tidak lagi harus:
membuat kombinasi password rumit, mengingat puluhan password berbeda, atau mengetik password setiap kali masuk.
Cukup pilih akun dan lakukan verifikasi menggunakan metode unlock perangkat.
Selain lebih praktis, desain passkey juga mengurangi beberapa risiko umum seperti phishing dan credential stuffing karena tidak ada password tradisional yang dapat dicuri lalu digunakan kembali.
Keuntungan Passkey untuk Pemilik Website
Passkeys bukan hanya menguntungkan pengguna.
Developer juga mendapatkan manfaat keamanan.
Dalam sistem password tradisional, server harus mengelola sistem autentikasi password dengan aman.
Passkeys mengubah model tersebut.
Website menyimpan public key, bukan private key pengguna. Google menjelaskan bahwa public key yang dicuri dari server saja tidak cukup bagi penyerang untuk melakukan autentikasi karena private key tetap diperlukan.
Hal ini tidak berarti server tidak perlu diamankan.
Database pengguna, session, recovery flow, authorization, dan infrastruktur lainnya tetap harus dilindungi.
Namun, kebocoran database public key tidak mempunyai konsekuensi yang sama seperti kebocoran database password yang dapat disalahgunakan.
Apakah Passkey 100% Aman?
Tidak ada sistem keamanan digital yang tepat disebut 100% aman.
Passkeys mengatasi banyak kelemahan mendasar password, terutama phishing dan penggunaan ulang kredensial.
Namun keamanan akun tetap bergantung pada faktor lain seperti keamanan perangkat, keamanan passkey provider, mekanisme pemulihan akun, session management, serta implementasi website.
Jika sebuah website mempunyai mekanisme recovery yang sangat lemah, misalnya, keamanan passkey saja tidak otomatis memperbaiki seluruh sistem autentikasinya.
Karena itu, passkey sebaiknya dipandang sebagai peningkatan besar pada lapisan autentikasi, bukan solusi ajaib untuk seluruh risiko keamanan.
Apakah Password Akan Hilang?
Peralihannya kemungkinan berlangsung bertahap.
Banyak layanan dapat menjalankan passkeys berdampingan dengan metode login yang sudah ada selama masa transisi. Apple, misalnya, mendokumentasikan bahwa passkeys dapat digunakan bersama password sehingga developer tidak harus mengubah seluruh pengalaman login sekaligus.
Pendekatan bertahap masuk akal karena pengguna mempunyai perangkat, browser, dan kebutuhan recovery yang berbeda.
Namun arah teknologinya cukup jelas: industri sedang berusaha mengurangi ketergantungan terhadap password.
Passkey dan Masa Depan Login Website
Selama bertahun-tahun kita terbiasa dengan:
Username → Password → OTP → Login
Passkey menawarkan pengalaman yang lebih sederhana:
Pilih akun → Verifikasi perangkat → Login
Di balik pengalaman sederhana tersebut terdapat public-key cryptography, WebAuthn, authenticator, dan berbagai mekanisme keamanan yang kompleks.
Bagi pengguna, semua kompleksitas tersebut justru dibuat tidak terlihat.
Mereka cukup melakukan sesuatu yang sudah dilakukan setiap hari: membuka perangkat menggunakan sidik jari, wajah, PIN, atau metode screen lock lainnya.
Passkey adalah teknologi autentikasi berbasis standar FIDO yang memungkinkan pengguna masuk ke website dan aplikasi tanpa menggunakan password tradisional.
Alih-alih menyimpan rahasia yang sama seperti password, sistem menggunakan pasangan public key dan private key. Website menyimpan public key, sementara private key tetap dikelola oleh authenticator/passkey provider dan digunakan untuk membuktikan autentikasi.
Pengguna kemudian dapat menyetujui penggunaan passkey melalui sidik jari, Face ID/pengenalan wajah, PIN, atau metode unlock perangkat.
Keunggulan utamanya bukan hanya kemudahan.
Karena passkey terikat dengan website atau aplikasi yang benar, teknologi ini dirancang tahan terhadap phishing sekaligus menghilangkan kebutuhan untuk mengingat dan menggunakan ulang password.
Dari pola lama:
“Apa password saya?”
dunia autentikasi mulai bergerak menuju:
“Apakah ini perangkat dan kredensial yang sah?”
Dan perubahan sederhana tersebut berpotensi menjadi salah satu transformasi terbesar dalam cara kita login ke internet.
